Perfil Argentino de Finanzas Abiertas (PAFA)
Eber Bezzone 16 min de lectura
PAFA constituye una iniciativa NO OFICIAL orientada a proporcionar un marco técnico y conceptual para desplegar el sistema de finanzas abiertas en la Argentina.
1 · Resumen
El Decreto 353/2025 creó el Sistema de Finanzas Abiertas (SFA) y, a la fecha, sigue sin reglamentarse [1]. El Banco Central de la República Argentina (BCRA) es la entidad encargada de dictar dicha reglamentación para su implementación. Recientemente, notas periodísticas [20] hablan de un “producto mínimo viable” (MVP) que estaría siendo probado y podría estar operativo con algunos casos de uso, que incluyen la comunicación con ARCA y el consentimiento expreso a través de Clave Fiscal.
Independientemente de los avances que el BCRA pueda estar próximo a implementar, hasta el momento la entidad no publicó ninguna comunicación oficial con fechas ni especificaciones técnicas.
Después de meses de investigación técnica, evaluando cómo otras jurisdicciones implementaron sus sistemas, regulaciones y estándares, esta propuesta intenta extrapolar esos ejemplos a la realidad argentina, con el fin de publicar un marco que responda a las necesidades y desafíos que la jurisdicción argentina pueda enfrentar al implementarlo.
Un perfil no es una norma ni un producto: es un conjunto de decisiones técnicas y una selección de estándares que Argentina debería mirar con particular interés a la hora de crear su propio marco.
Con la intención de aportar información y conocimiento sobre el área, se decidió comenzar a desarrollar y abrir al debate un Perfil Argentino de Finanzas Abiertas (PAFA).
Esta propuesta se basa en decisiones que otras jurisdicciones ya implementaron con éxito y en la normativa vigente que el BCRA ya publicó. Se busca de esta manera acompañar la inminente regulación aportando un punto de vista, principalmente técnico, sobre su implementación.
2 · Situación actual
En su relevamiento global de 2024, el Cambridge Centre for Alternative Finance (CCAF) de la Universidad de Cambridge clasificó a Argentina dentro del enfoque liderado por el mercado, del subtipo “voluntario”: el Estado deja que el mercado decida, sin iniciativas gubernamentales materiales [16].
El 22 de mayo de 2025 se emitió el Decreto 353/2025, que designa al BCRA como el organismo que deberá “definir los parámetros, estándares y requisitos” que deberán cumplir los participantes del SFA [1]. Sin embargo, definir los requisitos y operar la infraestructura son dos funciones distintas, y el decreto solo asigna la primera.
Ahora bien, aunque hasta la fecha no hay una reglamentación ni una hoja de ruta publicada, el BCRA, fiel a su estilo de emitir “Circulares” (instrumentos normativos que comunican regulaciones, decisiones y disposiciones del ente), recientemente ha publicado normativas que, si bien no se declaran parte del ecosistema de finanzas abiertas, todo indica que se mueven en esa dirección.
Un ejemplo de esto es el padrón de participantes: el BCRA publica el Registro de Proveedores de Servicios de Pago por categoría, con un procedimiento formal de inscripción y un certificado con número de RPSP [9] [10]. La obligación de identificar al titular existe: el artículo 25 de la Resolución UIF 14/2023 exige, para la identificación no presencial, biometría rigurosa, almacenable y auditable, y rige desde 2023 para todas las entidades del perímetro con independencia del open finance [2].
Además, ya se cuenta con un antecedente de PKI (infraestructura de claves públicas para identidad digital) operando a escala nacional: los web services de ARCA, donde el certificado X.509 funciona como un “pasaporte digital” que autentica a la entidad, mientras que la autorización a cada servicio reside en un registro aparte [13]. Quienes hayan integrado facturación electrónica ya han operado con este esquema.
El texto ordenado del BCRA sobre riesgos de tecnología exige cifrado y protección de los factores de autenticación, pero es agnóstico respecto de PKI y no menciona ningún padrón técnico [14]. Por su parte, el documento de interoperabilidad de Transferencias 3.0 identifica a los administradores por un prefijo de dos letras, sin especificar autenticación mutua [12]. Esto implica que gran parte de la información necesaria para operar el sistema ya está disponible y pública. Sin embargo, un padrón que lee una persona no necesariamente es un directorio que puede ser consultado por un banco. Entonces, si bien se puede identificar a los participantes, en la actualidad no hay una forma de que se autentiquen de manera segura.
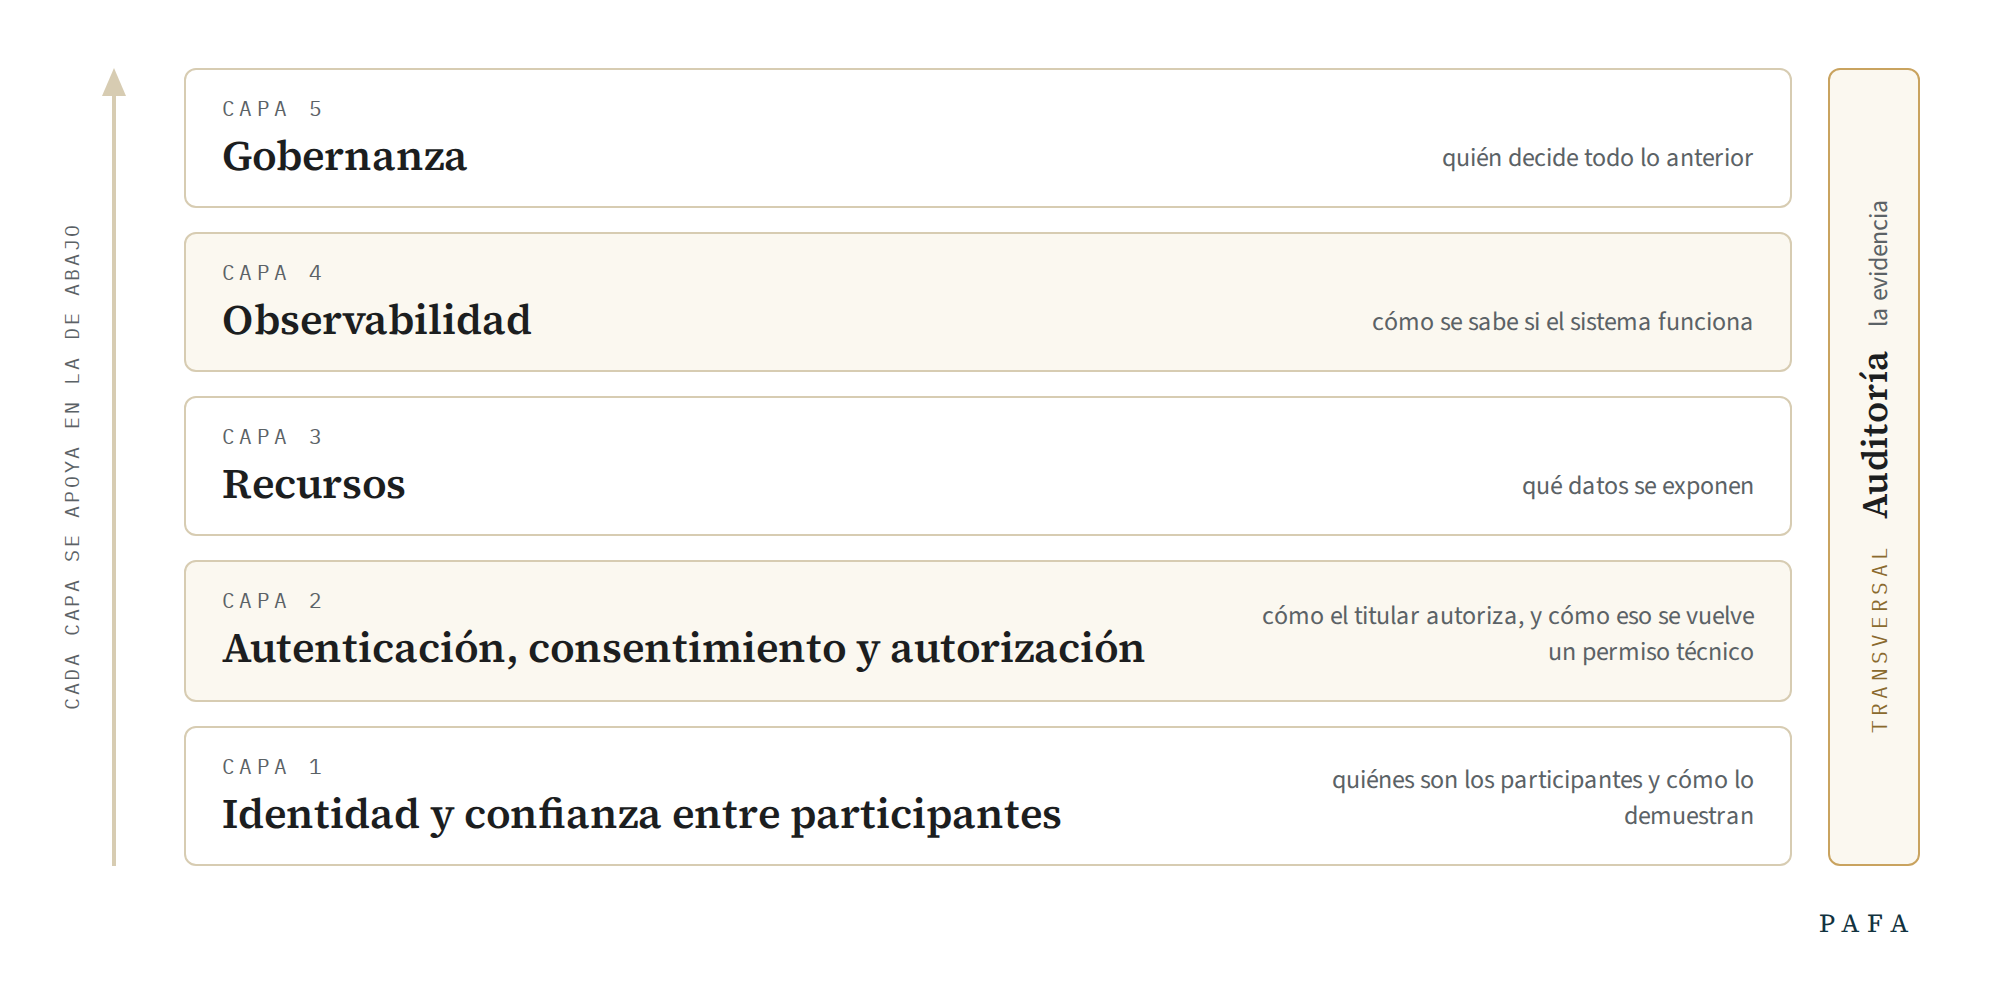
PAFA propone un perfil de finanzas abiertas dividido en cinco capas, cada una orientada a resolver un desafío puntual del sistema que se quiere implementar. Otra mirada, complementaria, parte de los actores: identificar de manera unívoca a los participantes del ecosistema (ver sección 4).
3 · Arquitectura del ecosistema
Al analizar la arquitectura de un sistema de finanzas abiertas, pueden identificarse cinco capas (figura 1), cada una con una fuerte interacción con las capas subyacentes. Cada una de las capas debería responder a la pregunta: ¿quiénes son los participantes y cómo lo demuestran? ¿Cómo autoriza el titular y cómo dicha autorización se convierte en un permiso técnico? ¿Qué datos se exponen? ¿Cómo se sabe si el sistema funciona? ¿Quién decide todo lo anterior?
Cabe destacar que la decisión final de esto la tiene el ente regulador; en el caso argentino, el BCRA.
Sin embargo, el Estado argentino cuenta con la ventaja de que, en la actualidad, otras jurisdicciones ya han implementado sistemas de finanzas abiertas seguros y probados, basados en estándares internacionales, por lo que este perfil se atreve a hacer una propuesta formal.
Capa 1: Identidad y confianza entre participantes
Esta capa busca dar respuesta a la pregunta: ¿quiénes son los participantes y cómo lo demuestran?
Esta capa detalla el directorio de participantes, los roles, los certificados y las autoridades de certificación (CA), el alta de clientes y el canal seguro que utilizan para comunicarse. Es decir, cómo dos entidades que no se conocen entre sí prueban quiénes son ante las demás, y qué permisos tienen como entidades para operar en el ecosistema.
Capa 2: Autenticación, consentimiento y autorización
Esta capa, a diferencia de la anterior, define cómo gestionar la autenticación fuerte del titular, el consentimiento como recurso con ciclo de vida (cuánto dura, cómo se revoca, qué puede ver), el flujo OIDC/OAuth que convierte ese consentimiento en un permiso técnico, los tokens que deben circular, y la revocación de estos consentimientos. Además, se enfoca en especificar qué se debería notificar a los demás participantes. Esta capa define cómo el titular autoriza y cómo esa autorización se convierte en un permiso técnico.
Capa 3: Los recursos
Una vez que las entidades y los usuarios prueban quiénes son y los permisos que tienen, las entidades necesitan empezar a compartir los datos. Esta capa intenta detallar la especificación de qué datos compartir, nombres de los campos y cuáles deberían ser las respuestas por parte de las diferentes entidades. Esta capa, a diferencia de las otras, es una capa que estará en constante transformación y depende estrictamente de los flujos que el regulador habilite para ser parte del ecosistema de finanzas abiertas.
Capa 4: Observabilidad
Una de las capas menos desarrolladas en algunos ecosistemas actuales es la “observabilidad”. El informe de 2026 del Cambridge Centre for Alternative Finance (CCAF), Financial Innovation for Impact (Fii) y el Banco de Pagos Internacionales (BIS) sobre finanzas abiertas en economías emergentes le dedica un capítulo entero a esta dimensión y a su importancia. El informe recomienda armar la infraestructura de datos para poder medir desde sus inicios, mucho antes de que los resultados se puedan observar [17]. Este mismo capítulo habla de la importancia de no solo monitorear las métricas técnicas para poder evaluar la “salud técnica” del ecosistema, sino también definir y evaluar las métricas de políticas, con el fin de poder evaluar si las políticas del SFA generan el impacto que persiguen.
Capa 5: Gobernanza
El Decreto 353/2025 deja claramente especificado que la entidad encargada de regular el sistema de finanzas abiertas será el BCRA. Por ende, las respuestas a quién entra, quién decide y quién responde dependen de una regulación del BCRA. Si bien la lista inicial de participantes podría ser la de los PSP (con todas sus subcategorías), qué podrá hacer cada uno y cómo deberá operar sigue dependiendo de la especificación que debe dictar el BCRA.
Una capa transversal: la auditoría
Hay una capa que recorre transversalmente todas las demás. Esta sección busca brindar respuesta a cómo se debería registrar lo que pasa dentro del ecosistema: si aparece un movimiento que el titular no reconoce, o datos donde no deberían estar, cómo se demuestra quién hizo qué. La responsabilidad la asigna la gobernanza, pero la asigna sobre evidencia que debería tener el ecosistema, y por eso debe especificarse qué tiene que ser auditable.
El informe de 2026 antes mencionado dedica otro capítulo entero a la responsabilidad: los modelos que especifican quién es responsable ante un fallo dependen fuertemente de las trazas de auditoría que tendrán los participantes, y sin esa atribución no es posible identificar al responsable [17].
La capa 1 atribuye cada clave a una entidad del directorio para su identificación. La capa 2 decide qué mensajes viajan firmados, un problema que FAPI ya tiene resuelto y estandarizado para el flujo de autorización [15]. Por otro lado, la capa 4 conserva la traza de manera que no se pueda alterar. Y la capa 5 dice quién y cómo se debería responder según lo que esa traza muestre.
4 · Los actores del ecosistema
Los nombres de las entidades participantes del ecosistema cambian con cada jurisdicción. Para mantener una nomenclatura coherente a lo largo de los documentos, se proponen nombres genéricos para el desarrollo. En los textos internacionales, el que entrega datos se llama “data holder”, ASPSP o transmisor, y el que los recibe, “data recipient”, TPP o receptor [16].
Argentina no es un caso excepcional: el BCRA publica el Registro de Proveedores de Servicios de Pago por categoría (proveedor de cuentas de pago, adquirente, administrador de QR, iniciador, agregador, red de cajeros, red de transferencias electrónicas, cobranza no bancaria) [9]. Sin embargo, qué rol cumplirá cada una de estas categorías dentro del SFA es parte de lo que el BCRA tiene que reglamentar.
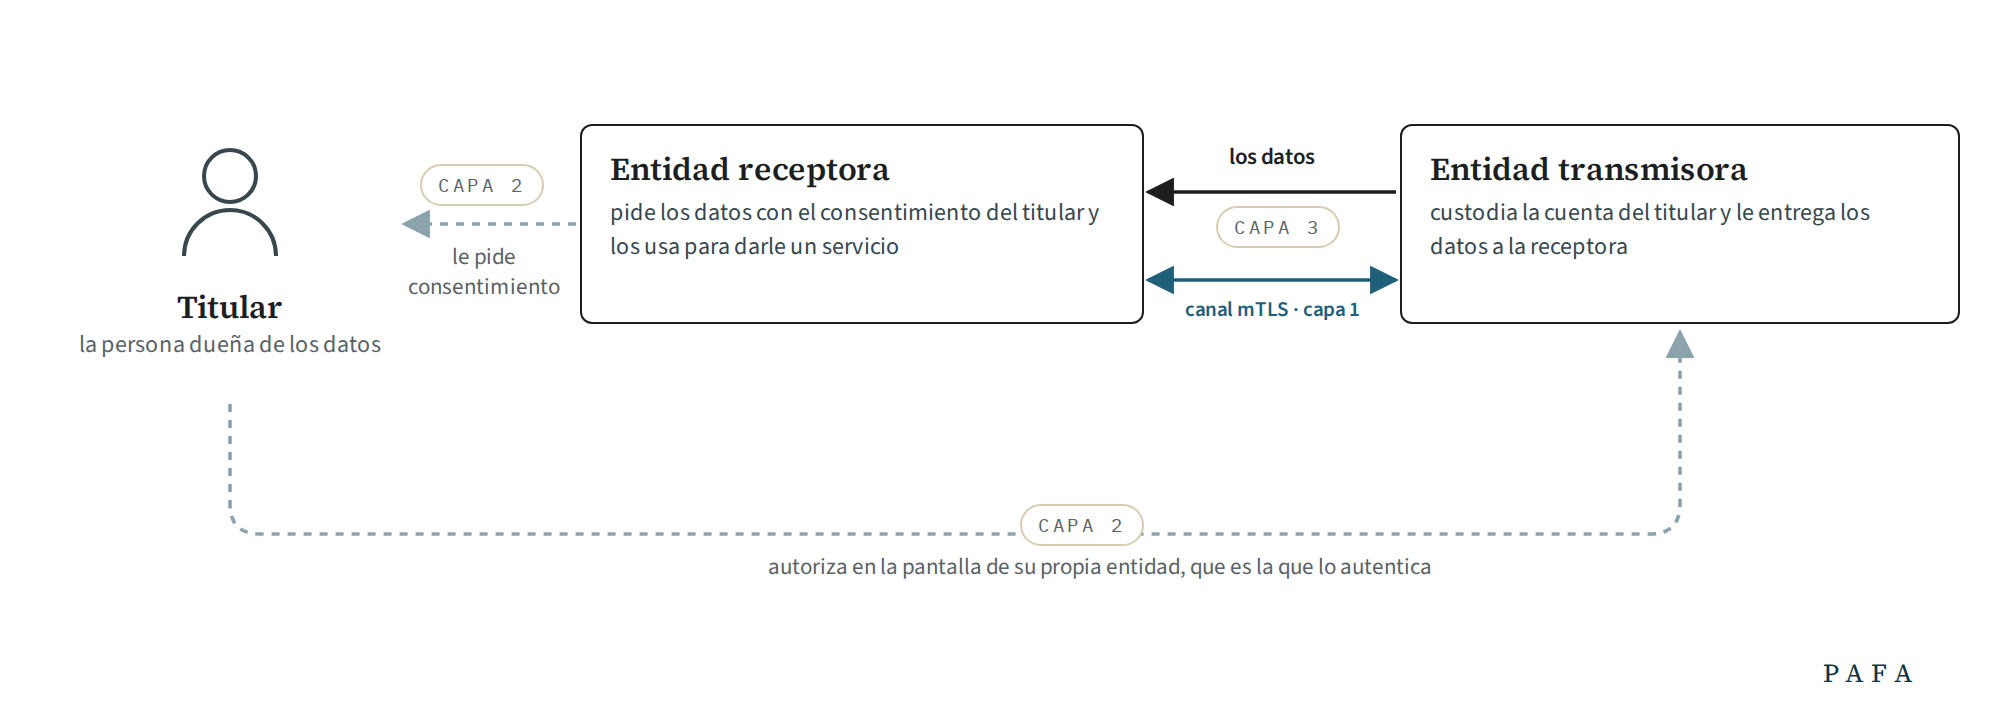
En este sentido, una entidad transmisora será la entidad que posee los datos y los transmite a la entidad que se los solicite; por ejemplo, un banco o una billetera virtual. La entidad receptora será la que solicite esos datos y los procese o utilice para mostrárselos al titular, quien dio su consentimiento previamente para que la entidad transmisora comparta su información con la entidad receptora (figura 2).
Quedan tres actores que no aparecen en el flujo anteriormente mencionado, pero que lo sostienen (figura 3). El directorio es el padrón técnico del ecosistema: quién es participante, con qué roles, en qué estado y con qué claves; es lo que consulta una máquina en el instante de compartir los datos, para verificar la validez de la organización solicitante. La autoridad de certificación (Certification Authority - CA) emite los certificados con los que los participantes prueban ser parte del ecosistema. Por último, la piedra angular del sistema: el regulador, que en Argentina es el BCRA por decreto.
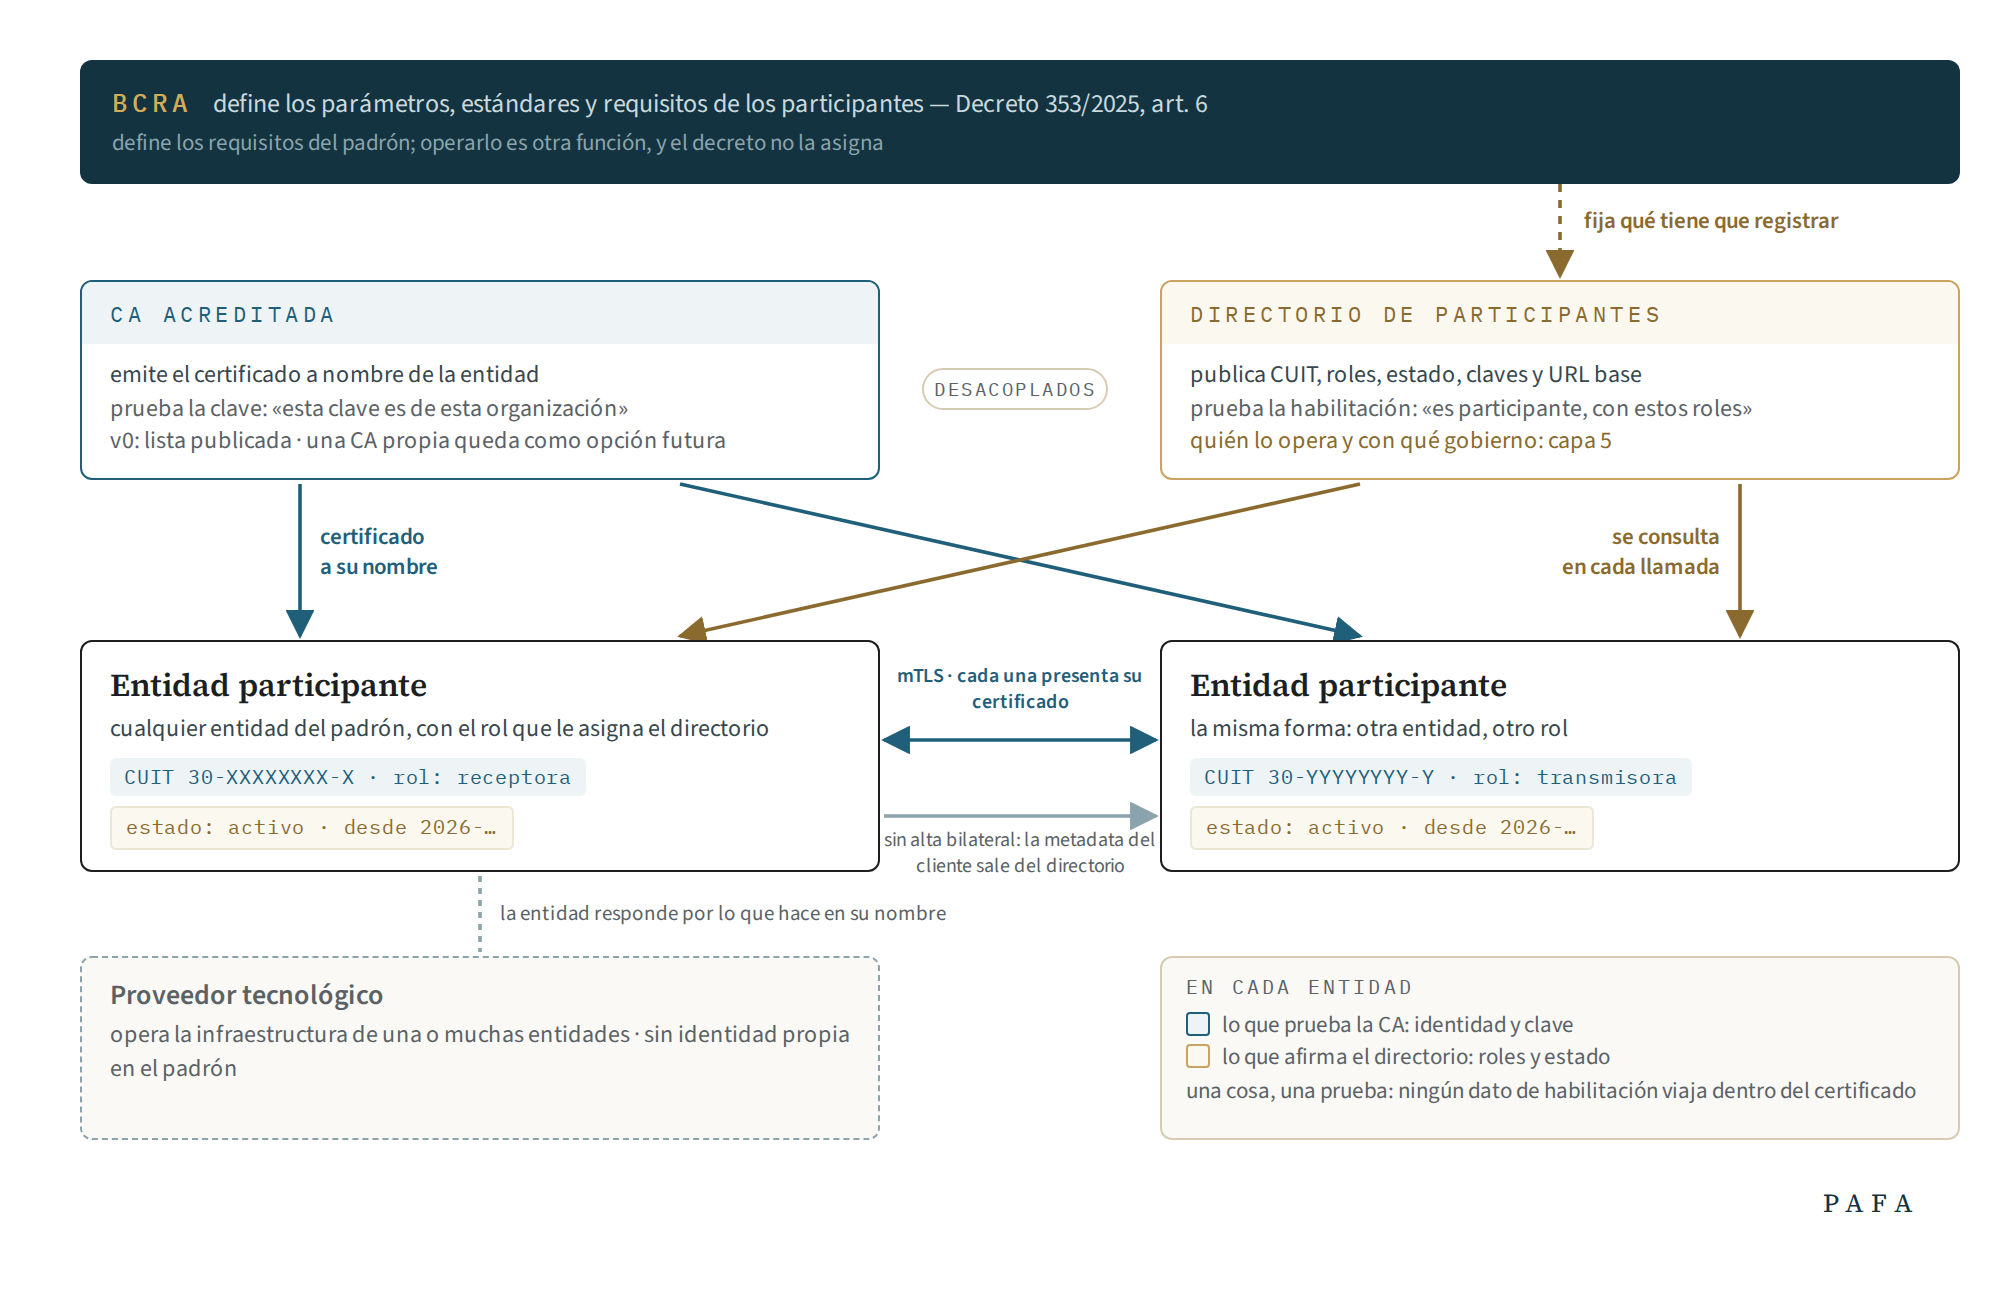
Cabe mencionar que, en algunas jurisdicciones, el rol del directorio y orquestador del ecosistema, así como la CA, pueden ser desempeñados por una empresa privada. Lo que acá denominamos entidad transmisora y receptora, en Brasil es instituição transmissora e receptora, en el Reino Unido ASPSP y TPP, y en Australia data holder y data recipient. El directorio y la CA también tienen su nombre en cada una; en Australia, además, la CA la avala el propio regulador: los certificados de mTLS los emite la CA del ACCC, que opera DigiCert [18].
5 · Aprendiendo del pasado
Argentina busca regular formalmente su sistema de finanzas abiertas hoy, casi diez años después de la presentación de lo que fue una de las primeras regulaciones de “Open Banking” promulgadas en el Reino Unido. Como bien señala la CCAF en su informe de 2024, si bien Argentina no reguló formalmente su sistema de banca abierta, dejó que el mercado impulsara dichos desarrollos y los acompañó con regulaciones específicas que permitieron que el ecosistema de banca abierta se desarrollara en el país.
Un ejemplo de este año es la formalización del “Banking as a Service” en la Comunicación “A” 8432 [21], emitida el 30 de abril de 2026. Esa norma crea la figura “PSPCP como Servicio” y otorga un plazo de adecuación de 90 días corridos.
Sin embargo, desde el Decreto 353/2025 se podría considerar que la Argentina se está moviendo de un enfoque liderado por el mercado a uno liderado por la regulación.
En su relevamiento global de 2024, la CCAF señala que el enfoque regulado ofrece tres ventajas principales: asegura una implementación estandarizada y uniforme; es la vía más eficiente para lograr que los tenedores de datos efectivamente los compartan, y fortalece el control del cliente sobre su información [16].
En términos de resultados, los marcos regulados cubren una gama más amplia de tipos de datos en producción (puntaje promedio de 2,69 frente a 1,75) y pueden implementarse alrededor de un 22 % más rápido [16].
Cabe mencionar, sin embargo, que el mismo informe advierte que ese resultado favorece hoy a economías avanzadas con reguladores de mayores recursos, y que en economías emergentes un régimen obligatorio exige contar con capacidad real de fiscalización.
Esta propuesta estudia con detenimiento países que ya han implementado sus sistemas de finanzas abiertas con un enfoque “regulado”, además de los informes publicados por la CCAF. En este sentido, algunos puntos rescatados de los países analizados son:
Brasil: Un sistema de finanzas abiertas con un directorio y CA propios desde el primer día, con la autorización acoplada al certificado. La operación de la infraestructura pasó en enero de 2025 del Banco Central a la Associação Open Finance sin cambiar el estándar [3]. Es un precedente de que el operador es un eje independiente del perfil, y de lo que cuesta poner la gobernanza en el camino crítico técnico.
Reino Unido: Una de las primeras jurisdicciones que implementaron open banking. Este caso es anterior a PSD2 (regulación del sistema de finanzas abiertas europeo) y cambió de ancla de confianza dos veces (certificados de OBIE, después eIDAS, y otra vez los OB-certs tras el Brexit) sin rehacer su ecosistema [8]; su registro dinámico admite explícitamente cualquier ancla [7]. Es el precedente de que desacoplar el certificado de la habilitación resulta beneficioso para no quedar atados a un proveedor en particular.
Australia: Un caso en el que el registro lo mantiene el propio regulador, la ACCC [4]. Tiene reguladas las dos figuras de tercerización y en ambas responde el acreditado [5] [6], y resuelve la propagación del estado del directorio por sondeo, con dos frecuencias [11]. Es uno de los precedentes de que el participante es la entidad, nunca el proveedor. Además, es una de las pocas jurisdicciones que implementan un único modelo concreto de propagación del estado del directorio.
Chile: En el caso de Chile, la NCG 514 de la CMF prescribe los factores con los que se autentica al titular: la autenticación reforzada exige dos o más elementos independientes de conocimiento, posesión e inherencia [19]. Argentina, en cambio, ya cuenta con una regulación para esa obligación y tiene una figura a cargo de su operación (la Resolución UIF 14/2023 [2]). Chile es, así, un caso en el que una jurisdicción tuvo que reglamentar esto dentro de su propio sistema de finanzas abiertas. Por eso, PAFA omite intencionalmente este punto en su especificación, entendiendo que la resolución de la UIF ya lo regula.
Colombia: En abril de 2026, el Decreto 0368 volvió obligatorio el sistema de finanzas abiertas, que desde 2022 era voluntario, y dejó en manos de la Superintendencia Financiera (SFC) la definición de sus estándares técnicos [22]. La SFC exige cumplir con FAPI 2.0 y ejecutar la autorización sobre OAuth 2.0, con autenticación mutua mediante mTLS [23]. Chile llegó al mismo lugar: la NCG 569 de la CMF, de junio de 2026, incorporó el anexo técnico de su sistema y exige la certificación FAPI 2.0 a todos los participantes, salvo a los que se acogen a la participación simplificada [24]. Dos jurisdicciones de la región, con normas recientes, eligieron el mismo perfil de seguridad de la OpenID Foundation. Es el precedente regional más directo para la capa 2 de PAFA, y un argumento para que Argentina adopte FAPI 2.0 en lugar de un perfil propio.
6 · Conclusiones y siguientes pasos
Si bien exigir un perfil de seguridad avanzado como FAPI 2.0 puede representar una barrera de entrada inicial para entidades de menor madurez tecnológica, la adopción temprana de un estándar unificado previene la fragmentación futura del ecosistema, mitiga brechas de seguridad y reduce drásticamente los costos de cumplimiento y auditoría a largo plazo.
Frente al desafío de reglamentar su sistema de finanzas abiertas, Argentina cuenta principalmente con dos ventajas:
-
No se comienza desde cero. Si bien Argentina era considerada una jurisdicción donde el sistema de banca abierta era impulsado por el mercado, el Estado, a través del BCRA y de otros organismos como la UIF, ha acompañado el proceso a lo largo de estos años con normativa. Un caso concreto es la Resolución 14/2023 de la UIF, que ya regula la identificación no presencial del titular [2]. Un contraejemplo de esto es Chile, país que, al igual que Argentina, está transitando sus pasos hacia un sistema de finanzas abiertas y que no contaba con dicho tipo de reglamentación. Esto hace que su perfil tenga que considerar más detalles de los que necesita evaluar Argentina.
-
La CCAF, en su informe de junio de 2026, menciona que aproximadamente 16 jurisdicciones a nivel internacional ya han sancionado leyes que implementan Open Finance propiamente dicho y se concentra en el caso de 9 economías emergentes que están en ese proceso [17]. Esto nos pone en una posición ventajosa para mirar hacia afuera y aprender de los aciertos y errores de otros países, para adaptar e implementar un Perfil Argentino de Finanzas Abiertas sólido y eficiente.
Este informe intenta brindar una introducción a lo que es PAFA, cómo se trabaja y qué evidencia empírica se utiliza para respaldar las decisiones. Con este mismo fin, los siguientes pasos incluyen el desarrollo de cada una de las capas del ecosistema y un repositorio público donde puedan exponerse, compartirse y debatirse las decisiones que plantea el perfil.